 Call of Duty 2


Manual LogBinds v1.0
TheBirraProject y Basic, en las personas de Ka, Quinto y Klaus, han pensado y desarrollado una herramienta para detectar cualquier mal uso de binds o ayudas indebidas en los servidores.
Con este breve manual, podréis detectar en 2 minutos si esa war sospechosa que habéis jugado, tiene fundamento o no.
El manual así como el programa están creados para la II PAM con Birras.
- Pantalla Principal
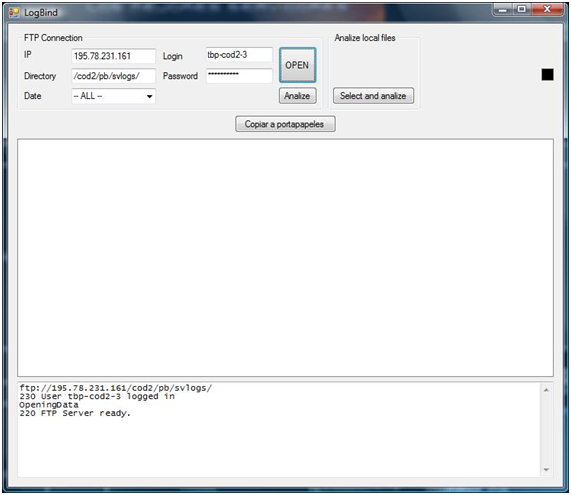
En esta pantalla principal, mediante la introducción de los datos del FTP, nos conectaremos a nuestro servidor y a la carpeta de logs por defecto. La aplicación, se encarga de revisar los ficheros logs en buscar de cadenas de caracteres conocidas por todo el mundo: binds de garands, etc…
Que poner y función de cada campo:
- IP: introduce aquí la IP del server a escanear, sin el numero de puerto
- Login: código de usuario para acceder al servidor FTP. El administrador del server normalmente dispones de él, y si no lo conoces, consulta con tu proveedor de server.
- Password: contraseña para acceder al FTP
- Directory: directorio por defecto donde están guardados los ficheros LOG del servidor
- Date: desplegable de fechas de los LOGS disponibles en el servidor para escanear
- Botón “OPEN”: botón para conectarnos al servidor una vez introducidos los datos
- Botón “Analize”: botón para iniciar el análisis del LOG (fecha) seleccionado.
- Botón “Select and Analize”: botón que abre una ventana de dialogo para buscar un fichero en tu disco duro y analizarlo directamente
- Botón “Copiar al Portapapeles”: botón que guarda en el Portapapeles aquellas cadenas encontradas
- Botón “Negro”: Acerca de..
- ¿Cómo analizar un LOG?
Una vez conectados al server , que podréis comprobarlo porque en la caja de texto del pie de la pantalla os aparece algo como esto: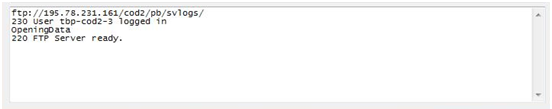
Aquí nos informa de:
- Ftp al que estas conectado
- Usuario que esta logeado
- Estado del programa para analizar
Si la conexión ha ido correcta, al desplegar el campo DATE nos aparece la lista de logs disponibles a analizar. Si seleccionamos ALL analizara todos los logs (este proceso puede llevar tiempo..).
Seleccionamos la fecha que queremos analizar y pulsamos sobremos el botón ANALIZE.
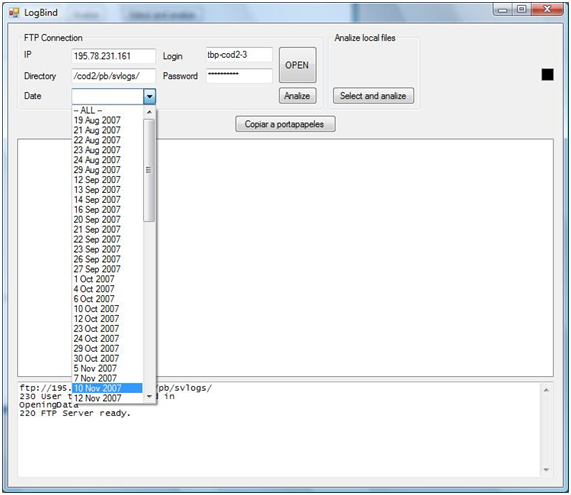
El resultado del análisis del log, se muestra en el centro de la pantalla.
En esta pantalla además, podemos ver la siguiente información:
- GUID del Player
- Nick
- Fecha y Hora de la captura
- Infracción (ver detalle debajo de pantalla)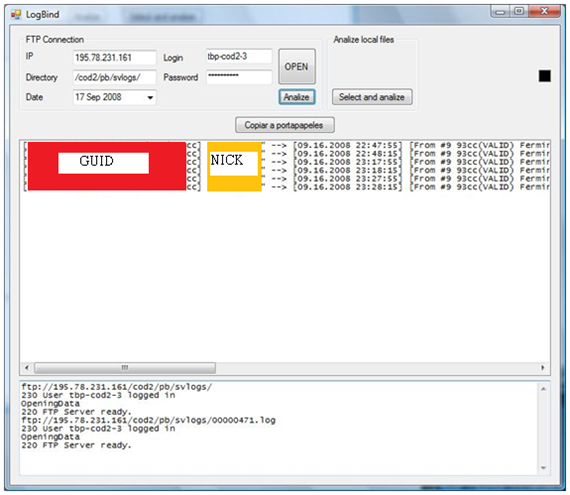
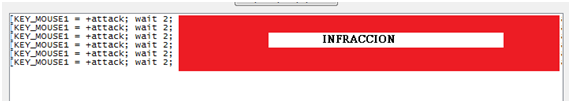
En caso de no querer acceder al server directamente y disponer de logs, se pueden consultar OFFLINE desde el Botón Select and Analize.
Nos aparecerá una ventana de dialogo para seleccionar el fichero, pulsaremos abrir y automáticamente nos la analizará como en la pantalla anterior.
Por último, en la pantalla About, disponéis de información de los binds buscados, así como el contacto con el foro del clan TheBirraProject para cualquier aportación.
Si creéis que podemos buscar mas binds o mejorar la herramienta, hacédnoslas llegar mediante el foro.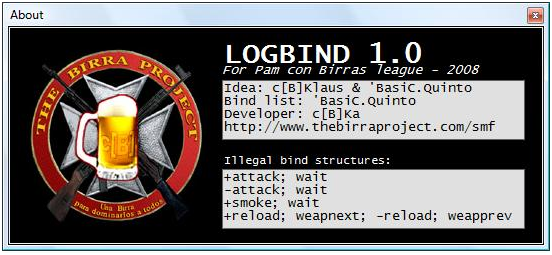
<div style="text-align: center;">
www.thebirraproject.com
</div>
Manual por Klaus
Poéis descargar la aplicación desde aquí.

19 Sep 2008, 00:03
wena, el de la nade tbn lo podiais haber añadido
DIOSSSSSSSSSSS
Un pcoo tarde pero muy bueno
GW
Muy bueno tio, que curro
Buena currada!! Solo sirve para cod 2 no?
Buena trabajo
Estoooo me ha petado ahora mismo al probarlo jajajaj
Está hecho en Java, JavaScript o similar o en el (creo que no) Visual Nauseas (digooo Basic, como el clan) ?
Me daba un enhadlce exception o algo así, es que cerré la ventana rápido y no sé escribirlo bien ahora
El log del Punkbuster funciona igual en Cod2 que el Cod4, así que si metes los datos y lo analizas, te dará el mismo resultado.
P.D. Nice Job
Es .Net
Un saludo
muy buena aportacion.
Si crees que falta algun bind, mandame un MP y lo incluimos en la versión.
Un saludo
Es una primera versión. Hay mejoras preparadas para la siguiente, y también sería válido para COD4, simplemente hay que cambiar la lista de binds a buscar. En cod4 sería interesante
haber una dudita.
Esto lo hace el administrados del server que revisa los log que el mismo captura.
Pero solo detecta lo que se han introducido, es decir va por comparación
La gente se sigue poniendo el bind de la garand aunque tengan 500 frames es super triste la cosa ……….
Está claro, en otro caso haria falta una versión “cliente” que tendria que instalar cada player, como aequitas.
suerte q no juego la liga pam con birras, yo sin mi bind de stoprecarga no soy nadie nose pq se prohibe >_<
me esperare a la proxima que ya pondreis mas binds para cod 4 a ver si me echo unas risas..
Jajaja yo me las he echao ya jajajaja y lo que queda!
es pa windows xp & vista ??
Buen curro Quinto & Company
Muy interesante.
Tambien en una shell de comando (para linux y win) se podria introducir esto:
#!/bin/bash
grep -h “wait” /-COD4dir-/pb/svlogs/* > /-COD4dir-/pb/sp01.cfg
grep -h “KEY_MWHEELDOWN = +attack” /-COD4dir-/pb/svlogs/* » /-COD4dir-/pb/sp01.cfg
grep -h “KEY_MWHEELUP = +attack” /-COD4dir-/pb/svlogs/*.log » /-COD4dir-/pb/sp01.cfg
grep -h “\-attack” /-COD4dir-/pb/svlogs/*.log » /-COD4dir-/pb/sp01.cfg
grep -h “\-frag” /-COD4dir-/pb/svlogs/*.log » /-COD4dir-/pb/sp01.cfg
find . -name sp01.cfg -type f -exec sed ‘{/pb_sv_bindsrch/d}’ {} \; > /-COD4dir-/pb/sp02.cfg
find . -name sp02.cfg -type f -exec sed ‘{/pb_sv_cvarsrch/d}’ {} \; > /-COD4dir-/pb/sp03.cfg
find . -name sp03.cfg -type f -exec sed ‘{/wait = ““/d}’ {} \; > /-COD4dir-/pb/sp04.cfg
find . -name sp04.cfg -type f -exec sed ‘{/PB Scheduled/d}’ {} \; > /-COD4dir-/pb/sp05.cfg
find . -name sp05.cfg -type f -exec sed ‘{/pb_sv_SsCmd/d}’ {} \; > /-COD4dir-/pb/sp06.cfg
find . -name sp06.cfg -type f -exec sed ‘{/pb_sv_sscmd/d}’ {} \; > /-COD4dir-/pb/sp07.cfg
find . -name sp07.cfg -type f -exec sed ‘{/result/d}’ {} \; > /-COD4dir-/pb/sp08.cfg
find . -name sp08.cfg -type f -exec sed ‘{/Issued/d}’ {} \; > /-COD4dir-/pb/sp09.cfg
find . -name sp09.cfg -type f -exec sed -i ‘{s/[]]/ /g;}’ {} \;
find . -name sp09.cfg -type f -exec sed -i ‘{s/;/:/g;}’ {} \;
find . -name sp09.cfg -type f -exec sed ‘{/Command/d}’ {} \; > /-COD4dir-/pb/sp10.cfg
find . -name sp10.cfg -type f -exec sed ‘{s/^…………………………….. /}’ {} \; > /-COD4dir-/pb/kicklist.cfg
find . -name sp10.cfg -type f -exec sed ‘{s/^…………………………….. /}’ {} \; > /-COD4dir-/pb/saylist.cfg
sleep 20
Y despues en el Pbsv del PB esto:
pb_sv_task 1 -1 pb_sv_sscmd pb/swait.sh
pb_sv_task 1 20 pb_sv_cvarsrch +attack
pb_sv_task 2 20 pb_sv_cvarsrch -attack
pb_sv_task 3 20 pb_sv_cvarsrch +frag
pb_sv_task 4 20 pb_sv_cvarsrch +gostand
pb_sv_task 5 20 pb_sv_cvarsrch +melee
pb_sv_task 6 20 pb_sv_cvarsrch screenshot
pb_sv_task 7 20 pb_sv_cvarsrch wait
pb_sv_task 8 20 pb_sv_cvarsrch vstr
pb_sv_task 9 20 pb_sv_cvarsrch bind
pb_sv_task 10 20 pb_sv_bindsrch +attack
pb_sv_task 11 20 pb_sv_bindsrch -attack
pb_sv_task 12 20 pb_sv_bindsrch +frag
pb_sv_task 13 20 pb_sv_bindsrch +gostand
pb_sv_task 14 20 pb_sv_bindsrch +melee
pb_sv_task 15 20 pb_sv_bindsrch screenshot
pb_sv_task 16 20 pb_sv_bindsrch wait
pb_sv_task 17 20 pb_sv_bindsrch vstr
pb_sv_task 18 20 pb_sv_bindsrch com_maxfps
pb_sv_task 19 20 pb_sv_bindsrch rate
pb_sv_task 20 20 pb_sv_bindsrch exec
pb_sv_task 21 20 pb_sv_bindsrch bind
pb_sv_task 22 20 pb_sv_bindsrch set
pb_sv_task 60 60 “exec “sayall.cfg” (un cfg de aviso de lo No permitido por ejemplo)
//pb_sv_task 20 20 “exec “kickall.cfg” (aqui creamos ese cfg para que eche a los detectados de forma automatica)
Es decir, lo mismo que habeis echo vosotros, pero sin la interfaz de java ni similares,
Directo al server.
Por si os ayuda,
Saludos!
Y una especie de bindlogger como bien dices “cliente” no sería viable ??
Yo me estanqué en VB 6.0 pero si hay que aprender .net y podemos mirar algo, bienvenido sea, de cara a CoD 2, 4 y 5 !!
El perfecto Anticheat existe. se llama Server Watch y lo gestiona hace años su inventor Daniel Rudolph-
Es server-cliente y sin duda es lo mejor que se ha inventado.
Seria cosa de intentar ver si estaria dispuesto a desarrollarlo para el cod4 y 5.
Para los otros, y el emdal, spearhead etc ya lo estuvo y era ASOMBROSO.!
Yo hice un shellscript que hacía más o menos lo mismo, pero menos completo. Nunca me llegó a funcionar a la perfección…
Para codww también será PB el antichetos oficial… lástima.
A parte de Banear de nuestros respectivos servidores a los perlas con binds fraudulentos, donde podemos postear los datos para que los demás hagan lo propio ?
Mahou esta es la vez numero 1348056 que me pregunto como sera tu cfg , si no sabes mas que los de activision de cfgs te queda 15 min
Eso es bueno, me figuro que Mikel tendrá la config más humilde que te puedas echar en cara
Y el PC seguro que tambien
felicidades por el proyecto no lo he probado pero seguro q os esforzasteis picando codigo para hacerlo
Muy bueno el curro, n1 !